一、课程概述
本教案旨在系统讲解信息系统安全集成服务的完整流程,涵盖从需求分析到运维保障的全生命周期。适用于信息安全、系统集成及相关专业的教学与培训。
二、教学目标
- 掌握信息系统安全集成的基本概念与重要性。
- 熟悉安全集成服务的标准流程与各阶段任务。
- 能够独立设计并实施简单的安全集成方案。
- 了解相关法律法规与标准规范(如等级保护、ISO 27001)。
三、课程内容
1. 信息系统集成服务概述
- 定义:将计算机硬件、软件、网络、数据等元素组合成一个有机整体,实现信息共享与协同工作。
- 安全集成的必要性:防止数据泄露、抵御网络攻击、满足合规要求。
2. 安全集成服务流程(核心阶段)
阶段一:需求分析与规划
- 收集客户业务需求与安全目标。
- 进行风险评估与合规性分析。
- 制定安全集成总体方案与预算。
阶段二:方案设计
- 设计安全体系架构(网络、主机、应用、数据)。确定为满足安全需求所需的安全产品与技术(防火墙、IDS/IPS、加密、身份认证等)。
- 编制详细设计文档与实施计划。
阶段三:集成实施
- 设备采购与到货验收。
- 网络与安全设备部署、配置与调试。
- 系统与安全组件集成、联调。
- 实施过程中的安全控制与变更管理。
阶段四:测试与验收
- 功能测试、性能测试、安全测试(漏洞扫描、渗透测试)。
- 用户培训与文档移交。
- 组织验收会议,签署验收报告。
阶段五:运维与持续改进
- 安全监控与事件响应。
- 定期安全评估与加固。
- 系统升级与策略优化。
- 服务级别协议(SLA)管理。
3. 关键成功因素
- 高层支持与跨部门协作。
- 遵循标准框架(如GB/T 22239、ISO/IEC 27001)。
- 注重人员安全意识培训。
- 建立应急响应机制。
4. 案例分析
简要介绍一个典型安全集成项目:某企业因业务扩展需构建安全内网,通过上述流程实现防火墙、VPN、终端防护的集成,并成功通过等保二级测评。
四、教学方法
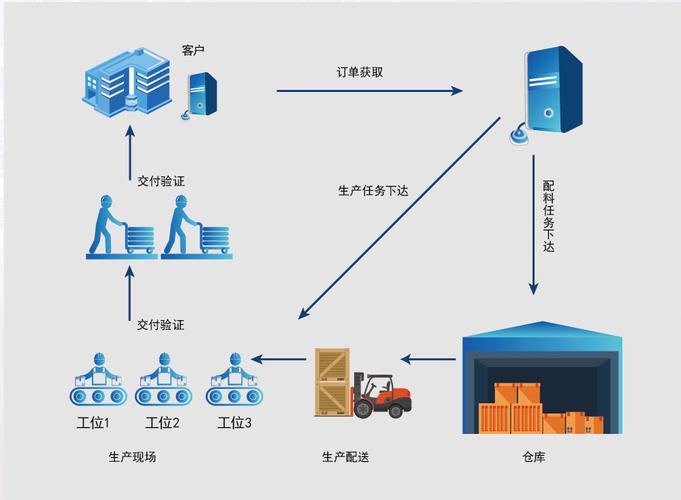
- 理论讲授:流程图与概念讲解。
- 小组讨论:分组设计安全集成方案。
- 实验操作:模拟设备配置与测试。
- 案例研究:分析真实项目得失。
五、考核方式
- 平时作业(30%):需求分析报告。
- 实验操作(30%):安全设备配置。
- 期末项目(40%):完整安全集成方案设计。
六、参考教材与标准
- 《信息系统安全集成》
- GB/T 20269-2006 信息安全技术 信息系统安全管理要求
- GB/T 22239-2019 信息安全技术 网络安全等级保护基本要求
- ISO/IEC 27001 信息安全管理体系
七、
信息系统安全集成服务流程是一个环环相扣的系统工程,需结合技术与管理手段,确保信息系统的保密性、完整性与可用性。通过本课程学习,学生应能胜任安全集成项目的规划与实施工作。